ما هي بوابة MCP؟ البنية والأمثلة وحدود المعدل وخيارات المصدر المفتوح
بوابة MCP هي نقطة الدخول الموحّدة بين وكلاء الذكاء الاصطناعي وكل خادم MCP يستدعونه. يوضح هذا المقال كيف تعمل البنية، وثلاثة إعدادات حقيقية، وأنماط حدود المعدل التي تصمد أمام حركة مرور الوكلاء، والبوابات مفتوحة المصدر التي يمكنك تشغيلها اليوم.
يستغرق أول خادم MCP لديك فترةَ ظهيرة. أما العاشر فيحتاج إلى مراجعة أمنية، وثلاث عمليات لتدوير بيانات الاعتماد، ورسالة غاضبة واحدة عن وكيل خرج عن السيطرة وضرب واجهة برمجة تطبيقات داخلية 4,000 مرة في الدقيقة. عند هذه النقطة يبدأ معظم الفرق بالبحث عن بوابة MCP.
بوابة MCP هي وكيل وسيط يقع بين عملاء الذكاء الاصطناعي (الوكلاء، وتطبيقات الدردشة، ومساعدات بيئة التطوير) وخوادم MCP التي تعرض الأدوات والبيانات. بدلًا من أن يتصل كل عميل بكل خادم بشكل مباشر، يتصل الجميع بنقطة دخول واحدة مُدارة. تتولى هذه النقطة المصادقة والتوجيه والسياسات وحدود المعدل والتسجيل، فلا تضطر الخوادم الفردية إلى ذلك.
يستعرض هذا المقال ما تفعله البوابة، وكيف تتكامل مكوّنات البنية، وكيف تبدو الإعدادات الحقيقية، وكيف تصمم حدود معدل تصمد أمام حركة مرور الوكلاء، وأي الخيارات مفتوحة المصدر تستحق وقتك.
ما الذي تفعله بوابة MCP فعلًا
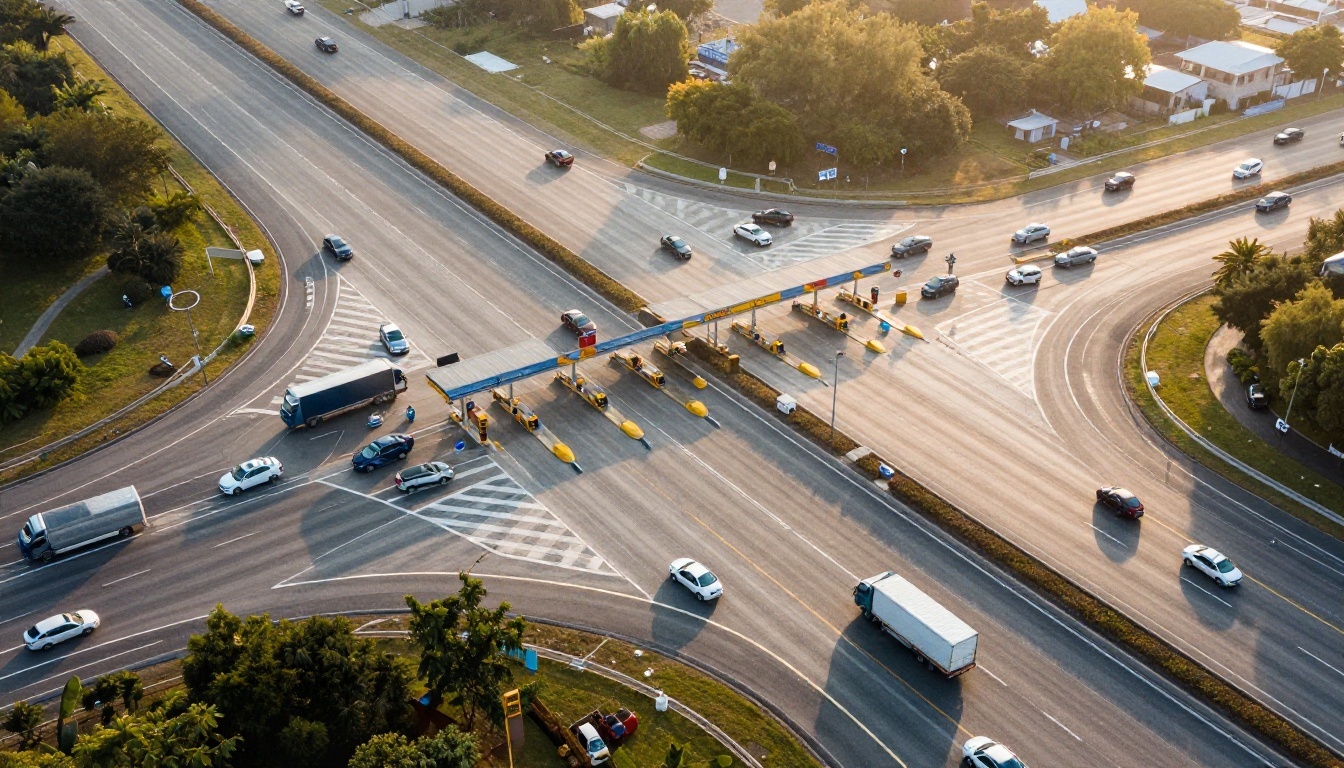
تخيّل محطة عوائد على طريق سريع. تصل الحركة من اتجاهات كثيرة، ويُفحص كل مركبة مرة واحدة، ويُنظَّم التدفق قبل دخوله الطريق الممتد بعدها. تفعل البوابة الأمر نفسه مع استدعاءات الأدوات.
المشكلة التي تحلها
يوحّد بروتوكول سياق النموذج (MCP) طريقة اكتشاف عميل النموذج اللغوي للأدوات واستدعائها. وهذا مفيد جدًا للتوافق البيني، لكنه ينتج شبكة اتصالات فوضوية عند التوسع. إذا كان لديك 8 عملاء و15 خادمًا، فقد ينتهي بك الأمر إلى 120 اتصالًا منفصلًا، لكل منها بيانات اعتماد خاصة، وصيغة تسجيل خاصة، ونمط فشل خاص.
أبرز نقاط الألم دون بوابة:
انتشار بيانات الاعتماد: يخزّن كل عميل رمزًا لكل خادم.
غياب سجل تدقيق مركزي: لا أحد يستطيع تحديد أي وكيل استدعى أي أداة، وبأي وسائط.
حماية غير متساوية: خادم واحد لديه حدود معدل، والتسعة الباقية لا تملكها.
إعداد مرهق: إضافة خادم تعني تعديل الإعدادات في كل عميل.
تحميل زائد بالأدوات: يرى الوكلاء مئات تعريفات الأدوات، فيستهلكون السياق على أوصاف لا يستخدمونها أبدًا.
المكوّنات الأساسية
تجمع معظم البوابات، بغض النظر عن الجهة المزوّدة، اللبنات الأساسية نفسها:
المكوّن
الوظيفة
لماذا يهم
نقطة الدخول الأمامية
عنوان MCP واحد تتصل به العملاء
يحتاج العملاء إلى إدخال إعداد واحد فقط
طبقة المصادقة
OAuth وOIDC ورموز API وmTLS
تُتحقَّق الهوية مرة واحدة ومركزيًا
المُوجِّه / السجل
يربط أسماء الأدوات بالخوادم الخلفية
يمكن نقل الخوادم دون تغيير في العملاء
محرك السياسات
السماح أو المنع حسب المستخدم أو الأداة أو الوسيط
أقل قدر ضروري من الصلاحيات للوكلاء
محدِّد المعدل
يحدد عدد الاستدعاءات لكل هوية أو أداة أو مستأجر
يحمي الأنظمة الخلفية والميزانيات
الرصد
السجلات والتتبعات والمقاييس لكل استدعاء
التصحيح والامتثال
جسر النقل
يحوّل stdio وSSE وHTTP المتدفق
تعمل الخوادم القديمة مع العملاء الجدد
💡 البوابة ليست هي نفسها بوابة النموذج اللغوي الكبير. تُوجِّه بوابة النموذج اللغوي الكبير الاستدعاءات إلى مزوّدي النماذج (إكمال المحادثات والتضمينات). أما بوابة MCP فتُوجِّه الاستدعاءات إلى الأدوات ومصادر البيانات. تقدّم منتجات كثيرة اليوم الأمرين معًا، لكن أنماط الحركة مختلفة.
كيف تتكامل البنية
تدفق الطلب خطوة بخطوة
يمر استدعاء الأداة النموذجي عبر البوابة على النحو التالي:
يتصل العميل. يفتح الوكيل جلسة مع نقطة MCP الخاصة بالبوابة ويقدّم بيانات اعتماد.
تُحدَّد الهوية. تتحقق البوابة من الرمز وتربطه بمستخدم أو فريق أو مستأجر.
تُصفّى قائمة الأدوات. عندما يسأل العميل عن الأدوات المتاحة، تعيد البوابة فقط تلك التي يحق لتلك الهوية استخدامها. وهذا يقلّص أيضًا السياق الذي يجب أن يقرأه النموذج.
يُصرَّح بالاستدعاء. في tools/call، يتحقق محرك السياسات من الأداة والوسائط وأي شروط، مثل وقت اليوم أو تصنيف البيانات.
تُفحص الحدود. يُنقص محدِّد المعدل عدّادًا. إذا نفدت الميزانية، يُرفض الاستدعاء برسالة خطأ واضحة يستطيع الوكيل التفكير فيها.
يُوجَّه الطلب. تمرر البوابة الاستدعاء إلى الخادم الخلفي المناسب، وتحقن بيانات اعتماد ذلك الخادم، فلا يراها العميل أبدًا.
تُعاد الاستجابة وتُسجَّل. تعود النتيجة إلى العميل، ويُكتب زمن الاستجابة والحالة وبيانات الحمولة الوصفية في سجل التدقيق.
الجلسات عديمة الحالة مقابل الجلسات ذات الحالة
قد تحمل جلسات MCP حالة، وهذا يحدد طريقة توسيع البوابة. يتيح HTTP المتدفق تشغيل طلبات عديمة الحالة، وهي تتوسع أفقيًا دون عناء. أما ميزات مثل الرسائل التي يبدأها الخادم، والاشتراكات، واستدعاءات الأدوات طويلة الأمد، فغالبًا ما تحتاج إلى ربط الجلسة، أي أن يستمر العميل نفسه في الوصول إلى النسخة نفسها من البوابة، أو أن تُحفظ حالة الجلسة في مخزن مشترك.
قاعدة عملية: ابدأ عديم الحالة، وأضف مخزنًا مشتركًا فقط عندما تحتاجه أداة فعلًا. الجلسات اللاصقة عند موازن الأحمال هي الحل الأرخص لمعظم الفرق.
أين تعمل
تتكرر ثلاثة أشكال للنشر كثيرًا:
مرافق جانبي أو عملية محلية: بوابة خفيفة على جهاز المطور تقف أمام عدد قليل من الخوادم المحلية.
خدمة مركزية: عنقود بوابات واحد في حساب السحابة الخاص بك، خلف مزوّد الهوية.
نسخ لكل مستأجر: بوابة لكل عميل في منتج متعدد المستأجرين، ما يعزل نطاق الضرر مقابل بنية تحتية أكبر.
يستحق جسر النقل الإشارة إليه. ما تزال خوادم MCP المفيدة كثيرًا تتحدث stdio فقط، أي أنها تعمل كعملية فرعية محلية. يمكن للبوابة أن تغلّف هذه الخوادم، وتشغّلها في حاوية، وتعرضها عبر HTTP، فيستطيع العملاء البعيدون استخدامها دون أن يثبّت أحد شيئًا محليًا.
أمثلة حقيقية لإعدادات البوابات
إعداد المطور المنفرد
تستخدم مساعد بيئة تطوير، وتطبيق دردشة، ووكيلًا في الطرفية. يحتاج كل منها إلى خادم ملفات، وخادم Git، وخادم قاعدة بيانات. دون بوابة تنسخ الإعدادات الثلاثة نفسها في ثلاثة تطبيقات.
مع بوابة محلية، تسجّل الخوادم الثلاثة مرة واحدة، ويشير كل عميل إلى http://localhost:PORT/mcp. أضف خادمًا جديدًا يوم الثلاثاء، وستراه التطبيقات الثلاثة فورًا. حدود المعدل هنا وسيلة أمان في الغالب: حدّد أداة قاعدة البيانات بنحو 30 استدعاءً في الدقيقة حتى لا يتمكن وكيل عالق في حلقة من ضرب قاعدة بيانات التطوير لديك.
إعداد فريق مع تسجيل دخول موحّد
يشارك فريق هندسي من 40 شخصًا الوصول إلى متتبّع المشكلات، وويكي، ونظام CI، ونسخة قراءة إنتاجية. تقع البوابة خلف تسجيل الدخول الموحّد:
يصادق المهندسون بهويتهم في الشركة. لا رموز مشتركة.
يحدد ربط المجموعات بالأدوات أدوات الويكي للقراءة فقط لفريق الدعم، وأدوات CI للمطورين، ونسخة القراءة الإنتاجية لمجموعة المناوبة وحدها.
يُسجَّل كل استدعاء بهوية الشخص، لا بحساب خدمة عام.
إلغاء الوصول عند المغادرة مفتاح واحد في مزوّد الهوية.
هذه هي الحالة التي تسدّد فيها البوابات تكلفتها بأسرع ما يمكن، لأن البديل هو جدول بيانات يحصي من يملك أي رمز.
SaaS متعدد المستأجرين
تطلق منتجًا يربط فيه العملاء وكلاءهم بأدواتك. عندها تصبح البوابة جزءًا من واجهتك العامة. تحتاج إلى عزل لكل مستأجر، وحصص لكل مستأجر، وقياس للاستخدام لأغراض الفوترة، وتحقق صارم من الوسائط، لأن المتصل لم يعد موظفًا تثق به.
هنا يؤدي محدِّد المعدل دورًا مزدوجًا بوصفه ضابطًا تجاريًا: قد تتيح الخطة المجانية 1,000 استدعاء أداة في اليوم، والخطة المدفوعة 100,000، وتُخنق الذروات بدلًا من رفضها.
💡 مهما كان الإعداد، سجّل اسم الأداة وهوية المتصل وزمن الاستجابة والحالة وحجم الوسائط. وكن حذرًا عند تسجيل الوسائط والنتائج الكاملة، لأنها غالبًا ما تحتوي على بيانات شخصية أو سرية.
حدود معدل مفهومة
لا تشبه حركة الوكلاء حركة البشر. يضغط الإنسان على زر كل بضع ثوانٍ. أما الوكيل فيستطيع إطلاق عشرة استدعاءات أدوات بالتوازي، وإعادة المحاولة عند أي خطأ، والاستمرار في الحلقة حتى ينجح أو يوقفه أحد. حدود المعدل هي الوسيلة التي تمنع تحول الأتمتة المفيدة إلى حجب للخدمة ضد أنظمتك أنت.
التحديد بالهوية لا بعنوان IP
خلف وكيل شركة، يتشارك مئات المستخدمين عنوان IP واحدًا، وقد تبدّل منصة وكلاء عناوينها باستمرار. الأبعاد المفيدة هي:
لكل مستخدم أو هوية وكيل: يوقف حلقة متفلتة واحدة.
لكل أداة: تستحق أداة send_email حدًا أدنى بكثير من search_docs.
لكل مستأجر أو فريق: يمنع الجيران المزعجين من تجويع الآخرين.
لكل خادم خلفي: يحمي الأنظمة الخلفية الهشة التي لها حدودها الخاصة.
هذا مخطط توضيحي وليس صيغة أي منتج بعينه. لكل بوابة صيغة إعداد خاصة بها، لكن شكل السياسة ينتقل من بوابة إلى أخرى.
حدود الطلبات مقابل ميزانيات التوكنات
يمكن عدّ شيئين مختلفين:
نوع الحد
ما يُعدّ
الاستخدام الأنسب
قائم على الطلبات
استدعاءات الأدوات في نافذة زمنية
حماية الأنظمة الخلفية وواجهات API
قائم على التوكنات
توكنات النموذج اللغوي المستهلكة من نتائج الأدوات
التحكم في إنفاق النموذج وحجم السياق
التزامن
الاستدعاءات الجارية في الوقت نفسه
الأدوات البطيئة أو المكلفة
حجم الحمولة
البايتات الداخلة أو الخارجة
منع النتائج الضخمة التي تغمر السياق
تكتسب حدود التوكنات أهمية في MCP بطريقة لا تكتسبها في واجهات برمجة التطبيقات التقليدية. أداة تعيد وثيقة من 200,000 حرف لا تكلّفك شيئًا على مستوى HTTP، لكنها قد تأكل جزءًا كبيرًا من نافذة سياق النموذج وفاتورتك. تدعم بعض البوابات اليوم حدودًا تراعي التوكنات، فتحقق من ذلك قبل أن تفترض أن عدّ الطلبات كافٍ.
أين تعيش العدّادات
هذا هو القرار التصميمي الذي يكلّف الفرق غاليًا لاحقًا. يمكن أن تعيش العدّادات في ثلاثة أماكن:
في الذاكرة، لكل نسخة. الأسرع، ولا يضيف تقريبًا أي زمن انتظار، لكن كل نسخة تعدّ على حدة. مع 4 نسخ وحد قدره 100، قد يُجري المستخدم فعليًا 400 طلب.
مخزن مشترك مثل Redis. دقيق عبر النسخ، مع كلفة زمن انتظار صغيرة لكل استدعاء، ومكوّن إضافي واحد يجب تشغيله.
عدّادات موزعة أصلية في البوابة. الدقة نفسها، لكن الميزة تُحجز أحيانًا لمستوى مدفوع أو مؤسسي في المشاريع مفتوحة المصدر.
بالنسبة إلى بوابة بعقدة واحدة، تكفي الذاكرة. أما أي نظام بعدة نسخ وحصص صارمة، فخطّط لمخزن مشترك.
💡 أعد رفضًا قابلًا للقراءة الآلية مع تلميح بوقت إعادة المحاولة. يستطيع الوكيل الجيد التراجع والانتظار. أما رسالة "خطأ" مجردة فتجعل النموذج يعيد المحاولة فورًا، فيزيد الأمر سوءًا.
من الخوارزميات الشائعة دلو الرموز (يسمح بالذروات ويُعبَّأ بثبات)، والنافذة الثابتة (بسيطة، لكنها تسمح بضعف الذروة عند حواف النافذة)، والنافذة المنزلقة (أنعم، ولكنها تحتاج إلى حالة أكبر قليلًا). ويُعدّ دلو الرموز الافتراضي المعتاد لاستدعاءات الأدوات، لأن الوكلاء بطبيعتهم متقطعون في اندفاعهم.
بوابات مفتوحة المصدر تستحق التجربة
يتحرك المجال بسرعة، وتكتب كثير من قوائم "الأفضل" شركات تضع منتجاتها في المرتبة الأولى. تعامل مع الأسماء التالية كقائمة قصيرة للبداية، وتحقق من مستودع كل مشروع للاطلاع على الرخصة الحالية ونشاطه وحالة ميزاته قبل الالتزام به.
الحاويات وKubernetes أولًا
Docker MCP Gateway: يُوصف بأنه مرخّص بموجب Apache 2.0، ويشغّل كل خادم MCP في حاوية معزولة، مع دعم الصور الموقّعة وحقن الأسرار. يأتي مع أدوات Docker لسطح المكتب، ما يجعله خيارًا طبيعيًا لإعدادات المطورين المحلية.
Microsoft MCP Gateway: وكيل عكسي وطبقة إدارة موجهة إلى Kubernetes، ويُذكر أنه مرخّص بموجب MIT. مناسب جدًا إذا كان فريق المنصة يعمل أصلًا داخل العناقيد.
Envoy AI Gateway: مبني على وكيل Envoy ويقدّم الآن توجيه MCP. إذا كنت تشغّل Envoy بالفعل، فقد تكون إضافة توجيه MCP أقرب إلى تغيير في الإعداد منه إلى مكوّن جديد.
أسلوب السجل والاتحاد
IBM ContextForge: مشروع مرخّص بموجب Apache 2.0 يعمل كبوابة وسجل ووكيل، ويوحّد الأدوات والوكلاء وواجهات API خلف نقطة MCP واحدة. وهو غني بالميزات وشائع، لكن المستودع يذكر أنه لا يحظى بدعم رسمي من IBM، لذا خصص ميزانية لصيانتك الخاصة.
Obot: منصة مفتوحة المصدر تجمع بوابة مع الكتالوج وإدارة الوصول.
Lasso: تركز على الأمن، مع تركيز على فحص الحركة بين الوكلاء والأدوات.
أسلوب الأداء ومنصات واجهات API
agentgateway: مشروع تابع لمؤسسة Linux، ويتضمن تحديد معدل قائمًا على التوكنات في الطبقة مفتوحة المصدر. تشير التقارير إلى أن حدود المعدل العامة العابرة للنسخ وضوابط الميزانية موجودة في مستوى تحكم مؤسسي، لذا تحقق من ذلك وفق احتياجاتك.
Bifrost: مرخّص بموجب Apache 2.0، مع تحديد معدل في الذاكرة لأدنى حمل ممكن. تذكّر التحذير السابق: العدّادات محلية لكل نسخة.
Kong وApache APISIX: بوابات واجهات API ناضجة تتعامل مع MCP عبر الإضافات. إذا كنت تشغّل إحداها بالفعل، فستحصل على تحديد معدل موزّع ونموذج تشغيل مألوف، وإن كانت ميزات MCP الخاصة (تصفية الأدوات على مستوى الأداة، وإدارة الجلسات) قد تكون أقل ثراءً مما في البوابات المصممة لهذا الغرض.
مقارنة سريعة
البوابة
الاستخدام الأنسب
زاوية حد المعدل
احذر من
Docker MCP Gateway
سير العمل المحلي والحاويات
أساسي
أقل ملاءمة للإعدادات الكبيرة متعددة المستأجرين
Microsoft MCP Gateway
منصات Kubernetes
يعتمد على المنصة
يتطلب مهارات العناقيد
Envoy AI Gateway
الفرق التي تعمل على Envoy بالفعل
مرشحات Envoy
إعداد أكثر تعقيدًا
IBM ContextForge
الاتحاد والسجل
مدمج
دعم المجتمع فقط
agentgateway
حدود تراعي التوكنات
قائم على التوكنات
قد تكون الحدود العابرة للنسخ مدفوعة
Bifrost
حمل منخفض
في الذاكرة
عدّادات لكل نسخة
Kong / APISIX
بيئات واجهات API القائمة
قائم على الإضافات
ميزات MCP أقل ثراءً
الأمن والرصد
البوابة أيضًا أفضل مكان لاكتشاف الأمور الغريبة. يقرأ الوكلاء أوصاف أدوات كتبها طرف ثالث، وقد تحتوي هذه الأوصاف على تعليمات مخفية. ويمكن أن تحمل نتائج الأدوات نصوصًا مُحقنة. تتيح نقطة مركزية فحص كل ذلك وتصفيته وتسجيله.
ضوابط تستحق التفعيل
قوائم السماح: اعرض فقط الأدوات التي يحتاجها الدور، لا كل ما يقدمه الخادم.
التحقق من الوسائط: ارفض المدخلات المشوهة أو الواسعة بشكل مريب، مثل أن تتلقى أداة SQL عبارة DROP.
موافقة بشرية للأدوات الخطرة: اطلب التأكيد لأي شيء يرسل أو يدفع أو يحذف أو ينشر.
تثبيت تعريفات الأدوات: نبّه عندما يغيّر خادم وصف أداة بصمت بعد أن وافقت عليه.
حقن الأسرار: احتفظ ببيانات اعتماد الخوادم الخلفية داخل البوابة، لا في إعدادات العملاء أو سياق النموذج أبدًا.
ما يجب قياسه
تريد لوحات متابعة لـ الاستدعاءات لكل أداة، ومعدل الأخطاء لكل خادم خلفي، وزمن الاستجابة p95، والرفض بسبب حدود المعدل، وأكثر المتصلين نشاطًا. عادةً ما تعني زيادة الرفض لهوية واحدة وكيلًا في حلقة. أما الزيادة لدى الجميع فتعني عادةً أن خادمًا خلفيًا تباطأ، فتراكمت إعادات المحاولة.
كيف تختار بوابة
قائمة مرجعية قصيرة
قبل الاختيار، أجب عن هذه الأسئلة:
أين ستعمل؟ حاسوب محمول، أم آلة سحابية، أم Kubernetes، أم الحافة؟
من يصادق؟ هل تحتاج إلى مزوّد OIDC الحالي لديك، أم تكفي الرموز؟
كم عدد النسخ؟ إذا كانت أكثر من واحدة، فكيف ستُشارَك عدّادات حدود المعدل؟
أي وسائط نقل؟ هل تحتاج إلى تغليف خوادم stdio؟
من يصونها؟ مشروع تقف وراءه مؤسسة أو شركة نشطة أفضل من مستودع أُنشئ في عطلة نهاية أسبوع.
هل يمكنك تصدير السجلات؟ يجب أن تتدفق بيانات التدقيق إلى الأدوات التي تستخدمها أصلًا.
ثلاثة أخطاء شائعة
وضع كل شيء خلف صلاحية موحدة واحدة. إذا كان كل مستخدم يستطيع استدعاء كل أداة، فقد بنيت وكيلًا مكلفًا، لا بوابة.
تجاهل مشكلة النسخ. تبدو حدود الذاكرة مثالية في العرض التجريبي، لكنها تتسرب بشدة في الإنتاج.
تخطّي التجربة الأولية. طبّق على فريق واحد، وراقب السجلات أسبوعًا، واضبط الحدود وفق الاستخدام الفعلي، ثم وسّع الوصول.
ترتيب الإطلاق المنطقي: بوابة واحدة أمام خادمين أو ثلاثة منخفضة المخاطر، ثم تسجيل الدخول الموحّد، ثم سياسة على مستوى الأداة، ثم حدود معدل تُضبط وفق أرقام حقيقية، ثم الأدوات عالية المخاطر مع مسارات موافقة.
اختبر وكلاءك مع نماذج أفضل
البوابة مفيدة بقدر الوكلاء الذين تقف خلفهم، وتتفاوت جودة استدعاء الأدوات تفاوتًا كبيرًا بين النماذج. إذا كنت تُعدّ إعداد MCP وتريد مقارنة طريقة تعامل النماذج اللغوية الكبيرة المختلفة مع استخدام الأدوات متعدد الخطوات، فيمكنك تجربة عدة نماذج على PicassoIA دون إنشاء حسابات منفصلة:
صغ أوصاف أدواتك، والصق نموذجًا لسياسة، واطلب من كل نموذج أن يجد الثغرات أو الغموض. الأوصاف القصيرة والدقيقة تجعل الوكلاء يختارون الأداة الصحيحة بشكل أكبر، وهذا يوفّر ميزانية حدود المعدل أيضًا.
عندما تكون مستعدًا للذهاب أبعد من النص، تصفّح كل ما هو متاح في picassoia.com/en/all-models وابدأ بتجربة مشاريعك الخاصة من الصور والفيديو والصوت على Picasso IA اليوم.