आपने अपने एजेंट से एक MCP सर्वर जोड़ा और लगा जैसे जादू हो गया। फिर आपने दूसरा, तीसरा और पाँचवाँ जोड़ा। अब आपकी टीम के हर डेवलपर की कॉन्फ़िग फ़ाइल अलग है, तीन सर्वर प्लेन टेक्स्ट में लंबे समय चलने वाले टोकन रखते हैं, और कोई नहीं बता सकता कि मंगलवार को वह Jira टिकट किस टूल कॉल ने हटाया। यही वह पल है जब लोग open source MCP gateway खोजना शुरू करते हैं।
गेटवे आपके AI क्लाइंट और MCP सर्वरों के बीच बैठता है। एजेंट एक ही एंडपॉइंट से बात करते हैं। गेटवे ऑथेंटिकेशन, रूटिंग, रेट लिमिट, लॉगिंग और टूल फ़िल्टरिंग संभालता है। यह लेख open source विकल्प, managed विकल्प, एक व्यावहारिक सेटअप और हर रास्ते की लागत के बारे में बताता है।
💡 त्वरित उत्तर: अगर आपके पास platform team है और डेटा के सख्त नियम हैं, तो खुद होस्ट किए जाने वाले open source गेटवे से शुरू करें। अगर इसे पैच और मॉनिटर करने वाला कोई नहीं है, तो managed गेटवे आमतौर पर उन इंजीनियर घंटों से सस्ता पड़ेगा जो आप इसके लिए लगाते।
MCP गेटवे क्या करता है
Model Context Protocol लार्ज लैंग्वेज मॉडल (LLM) को एक मानक तरीके से बाहरी टूल कॉल करने देता है: फ़ाइल पढ़ना, डेटाबेस से क्वेरी करना, चैट चैनल पर पोस्ट करना। हर टूल एक MCP सर्वर पर रहता है। गेटवे के बिना, हर क्लाइंट सीधे हर सर्वर से जुड़ता है।
गेटवे इस कनेक्शन के जाल की जगह एक ही फ़्रंट डोर लगा देता है।
मुख्य काम
ज़्यादातर गेटवे, open source हों या नहीं, यही छोटी सूची संभालते हैं:
- रूटिंग: एजेंट के लिए एक URL, और उसके पीछे कई upstream MCP सर्वर।
- ऑथेंटिकेशन: किनारे पर OAuth या टोकन जाँच, ताकि हर सर्वर अपना लॉगिन खुद न बनाए।
- ऑथराइज़ेशन: कौन-सा यूज़र या टीम किस टूल को कॉल कर सकती है।
- रेट लिमिटिंग: लूप में फँसे एजेंट को इंटरनल API पर बार-बार हमला करने से रोकना।
- ऑडिट लॉग: किसने क्या कॉल किया, किन आर्गुमेंट्स के साथ, और क्या वापस आया।
- टूल फ़िल्टरिंग: कुछ एजेंट्स से "delete" या "write" जैसे जोखिम भरे टूल छिपाना।
सीधे कनेक्ट क्यों न करें
अकेले डेवलपर के लिए सीधे कनेक्शन ठीक चलते हैं। जब मुट्ठी भर से ज़्यादा लोग टूल साझा करते हैं, तो ये टूटने लगते हैं। क्रेडेंशियल कई लैपटॉप पर कॉपी हो जाते हैं। एक सर्वर अपडेट करने के लिए हर क्लाइंट की कॉन्फ़िग छूनी पड़ती है। और कुछ गलत होने पर देखने के लिए कोई एक जगह नहीं होती।
Open Source MCP गेटवे के विकल्प
Open source की दुनिया बहुत तेज़ी से बदलती है, इसलिए किसी भी सूची को एक स्नैपशॉट मानें। ये वे प्रोजेक्ट हैं जो 2026 की तुलनाओं में सबसे ज़्यादा आते हैं।
IBM ContextForge
ContextForge को एक मुफ़्त MCP गेटवे, रजिस्ट्री और प्रॉक्सी बताया गया है, जिसमें एडमिन इंटरफ़ेस, OAuth-scoped ऑथेंटिकेशन और OpenTelemetry tracing है। इसमें कोई लाइसेंस फ़ीस नहीं है, और न ही प्रति यूज़र या प्रति टोकन बिलिंग है, और प्रोजेक्ट की तरफ़ से कोई होस्टेड वर्ज़न नहीं है। आपकी असली लागत इंफ़्रास्ट्रक्चर और इसे चलाने का समय है।
Docker MCP Gateway
Docker का तरीका हर MCP सर्वर को उसके अपने कंटेनर में चलाता है और उन्हें एक गेटवे प्रोसेस के ज़रिए दिखाता है। इसका फ़ायदा आइसोलेशन है: कोई गड़बड़ सर्वर आपके होस्ट तक नहीं पहुँच सकता। यह उन टीमों के लिए ठीक है जो पहले से Docker Desktop या Compose में काम करती हैं।
MetaMCP
MetaMCP कई MCP सर्वरों को एक एंडपॉइंट में जोड़ता है और उन्हें namespaces में समूहित करने देता है। छोटी टीमों में यह लोकप्रिय है, जो JSON बदले बिना टूल चालू-बंद करने के लिए वेब UI चाहती हैं।
Obot
Obot MIT लाइसेंस के तहत है, जिसमें लाइसेंस-की से अनलॉक होने वाले अतिरिक्त enterprise फ़ीचर हैं। इसका Docker quick start सिर्फ़ मूल्यांकन के लिए है, इसलिए असली यूज़र के इस्तेमाल से पहले उचित deployment की योजना बनाएँ।
Microsoft का Kubernetes गेटवे
Microsoft एक open source MCP गेटवे प्रकाशित करता है जो Kubernetes के लिए बनाया गया है। यह उन संगठनों के लिए उपयुक्त है जो पहले से क्लस्टर चलाते हैं और कई सर्वरों के लिए session-aware रूटिंग चाहते हैं।
Tyk और ओपन कोर मॉडल
कुछ प्रोजेक्ट ओपन कोर मॉडल अपनाते हैं: आधार खुला होता है, लेकिन प्रोडक्शन के लिए ज़रूरी फ़ीचर, जैसे SSO या एडवांस्ड पॉलिसी, पेड टियर के पीछे रहते हैं। इस पर काम शुरू करने से पहले लाइसेंस की तालिका ज़रूर जाँचें।
| विकल्प | लाइसेंस मॉडल | सबसे उपयुक्त | होस्टेड वर्ज़न |
|---|
| IBM ContextForge | मुफ़्त, कोई लाइसेंस फ़ीस नहीं | रजिस्ट्री और प्रॉक्सी चाहने वाली platform टीमें | नहीं |
| Docker MCP Gateway | Open source | कंटेनर-पहले वाली टीमें | नहीं |
| MetaMCP | Open source | UI चाहने वाली छोटी टीमें | समुदाय विकल्प |
| Obot | MIT plus enterprise लाइसेंस-की | जिन्हें बाद में SSO चाहिए हो सकता है | हाँ, पेड |
| Microsoft MCP gateway | Open source | Kubernetes शॉप | नहीं |
| Tyk | ओपन कोर | जो पहले से APIs के लिए Tyk इस्तेमाल करती हैं | हाँ, पेड |
⚠️ ध्यान दें: कई प्रोजेक्ट्स के लाइसेंस पर तुलनाएँ एक-दूसरे से अलग हैं, और ऑनलाइन प्रकाशित कुछ तालिकाएँ गड़बड़ हैं। रिपॉज़िटरी खोलें, LICENSE फ़ाइल पढ़ें और फ़ैसला लेने से पहले पुष्टि करें।
Managed गेटवे विकल्प
अगर आप रात 2 बजे गेटवे पैच नहीं करना चाहते, तो managed सेवा होस्टिंग, स्केलिंग और अपग्रेड संभाल लेती है। आप इंजीनियर के समय की जगह सब्सक्रिप्शन या usage फ़ीस चुकाते हैं।
Kong
जो टीमें पहले से Kong चलाती हैं, वे उसके MCP गेटवे को उस टूल के फ़ीचर की तरह इस्तेमाल कर सकती हैं जो उनके पास पहले से है। यह बड़े AI गेटवे ऑफ़र का हिस्सा है और पेड प्लगइन पर निर्भर है, इसलिए इसे वीकेंड प्रयोग के बजाय enterprise प्रोडक्ट की तरह देखा जाता है।
Cloudflare MCP Server Portals
Cloudflare एक मुफ़्त प्लान देता है जो प्रूफ़ ऑफ़ कॉन्सेप्ट के लिए काफ़ी है। बड़े प्लान Cloudflare One के तहत आते हैं और उनकी कीमत अनुरोध पर बताई जाती है। अगर आपका स्टाफ़ पहले से Cloudflare Access से ऑथेंटिकेट करता है, तो MCP के लिए single sign-on तक यह सबसे छोटा रास्ता है।
Portkey
Portkey एक LLM गेटवे के रूप में शुरू हुआ और उसमें MCP कंट्रोल जोड़े गए। कीमत usage पर आधारित है, और सख्त गवर्नेंस के लिए enterprise प्लान हैं। जब आप मॉडल रूटिंग और टूल रूटिंग एक ही जगह चाहते हैं, तो यह समझदारी भरा है।
Composio
Composio होस्टेड integrations की बड़ी कैटलॉग देता है। एक प्रकाशित विश्लेषण में मुफ़्त प्लान है जिसमें हर महीने 20,000 टूल कॉल हैं, मिड टियर लगभग $29 प्रति माह में 200,000 कॉल के साथ, और बिज़नेस टियर लगभग $228 में 2,000,000 कॉल के साथ। दूसरी तुलनाएँ टियर को अलग तरह से बताती हैं, इसलिए किसी भी ब्लॉग के बजाय लाइव प्राइसिंग पेज पर भरोसा करें।
AWS Bedrock AgentCore Gateway
AWS खपत के आधार पर बिल करता है: लगभग $0.005 प्रति 1,000 invocations, साथ में search calls और indexed tools के शुल्क, ऊपर से डेटा ट्रांसफ़र। कोई फ़्लैट सब्सक्रिप्शन नहीं है, जो अनियमित वर्कलोड के लिए ठीक है और बहुत बातूनी एजेंट्स को महँगा पड़ता है।
TrueFoundry और मिलते-जुलते प्लेटफ़ॉर्म
TrueFoundry एक मुफ़्त developer प्लान देता है जिसमें हर महीने 50,000 requests हैं, और फिर लगभग $499 प्रति माह से शुरू होने वाले पेड टियर। याद रखें कि प्रतियोगियों के बारे में ज़्यादातर प्राइसिंग टिप्पणी दूसरे वेंडर्स से आती है, इसलिए इसे थोड़ी सावधानी के साथ पढ़ें।
Open Source बनाम Managed: असली लागत
सूची मूल्य बिल का सबसे छोटा हिस्सा है। नीचे देखें कि सब कुछ गिनने पर दोनों रास्ते कैसे तुलना में ठहरते हैं।
Open Source लागत का विवरण
| लागत मद | आम असर |
|---|
| लाइसेंस | ज़्यादातर प्रोजेक्ट्स के लिए $0 |
| कंप्यूट और स्टोरेज | एक छोटा VM या कुछ pods, आमतौर पर मामूली |
| सेटअप समय | बुनियादी deployment में दिन, SSO और पॉलिसी में हफ़्ते |
| पैचिंग और अपग्रेड | लगातार चलने वाला काम, और इसका ज़िम्मा किसी को लेना होगा |
| इंसिडेंट रिस्पॉन्स | आपकी टीम, ज़्यादा से ज़्यादा समुदाय की मदद के साथ |
| अनुपालन साक्ष्य | ऑडिट ट्रेल आपको खुद बनाना होता है |
Managed लागत का विवरण
| लागत मद | आम असर |
|---|
| सब्सक्रिप्शन | छोटी टीमों के लिए मुफ़्त टियर से लेकर कुछ सौ डॉलर प्रति माह तक |
| usage फ़ीस | टूल कॉल या requests के हिसाब से बढ़ती है |
| सेटअप समय | कुछ घंटों से लेकर एक-दो दिन |
| पैचिंग और अपग्रेड | वेंडर संभालता है |
| इंसिडेंट रिस्पॉन्स | पेड प्लान पर वेंडर SLA |
| अनुपालन साक्ष्य | ऊँचे टियर पर अक्सर शामिल |
एक सरल अनुमान
अगर आपका गेटवे हर महीने कुछ लाख से कम टूल कॉल संभालता है और आपके पास कोई समर्पित platform इंजीनियर नहीं है, तो कुल लागत में managed जीतता है। अगर आप लाखों कॉल चलाते हैं, नियामक नियमों के तहत आने वाला डेटा रखते हैं, या पहले से Kubernetes चलाते हैं और उसके लिए टीम भी है, तो open source आमतौर पर एक साल के भीतर जीत जाता है।
💡 टिप: इंजीनियर के घंटों की कीमत ईमानदारी से लगाएँ। किसी लोडेड engineering रेट पर हर महीने दो दिन की मेंटेनेंस अक्सर मिड-टियर managed प्लान से महँगी पड़ती है।
गेटवे को चरण-दर-चरण सेट करना
सटीक कमांड हर प्रोजेक्ट में अलग होते हैं, पर क्रम लगभग वही रहता है। यह एक ऐसा रास्ता है जो ज़्यादातर self-hosted सेटअप में काम करता है।
चरण 1: अपने सर्वर की सूची बनाएँ
हर MCP सर्वर की सूची बनाएँ जो आपकी टीम आज इस्तेमाल करती है। हर एक के लिए लिखें कि उसका मालिक कौन है, उसमें कौन-से क्रेडेंशियल हैं और वह कौन-से टूल दिखाता है। ज़्यादातर टीमों को दो-तीन ऐसे सर्वर मिलते हैं जिन्हें किसी को याद नहीं कि उन्हें किसने इंस्टॉल किया था।
चरण 2: Deployment लक्ष्य चुनें
पायलट के लिए Docker Compose वाला एक अकेला VM ठीक है। Kubernetes तभी इस्तेमाल करें जब आप उसे पहले से चलाते हों। गेटवे को पहले दिन से HTTPS के पीछे रखें, क्योंकि MCP ट्रैफ़िक में अक्सर संवेदनशील डेटा होता है।
चरण 3: Upstream सर्वर रजिस्टर करें
हर MCP सर्वर को गेटवे की रजिस्ट्री में जोड़ें। शुरुआत read-only से करें। जब तक आप उसे टेस्ट न कर लें, तब तक लिखने, मिटाने या संदेश भेजने वाले किसी भी टूल को बंद रखें।
चरण 4: ऑथेंटिकेशन सेट करें
अपना identity provider OAuth या OIDC के ज़रिए जोड़ें। साझा static tokens से बचें। अगर कोई प्रोजेक्ट शुरुआत में केवल static tokens सपोर्ट करता है, तो उन्हें एक तय शेड्यूल पर रोटेट करें और उन्हें secrets manager में रखें, कभी रेपो में नहीं।
चरण 5: एक क्लाइंट को उससे जोड़ें
एक एजेंट या IDE को सिर्फ़ गेटवे URL इस्तेमाल करने के लिए बदलें, और कुछ नहीं। एक हफ़्ते तक अपने सामान्य वर्कफ़्लो चलाएँ। लॉग की तुलना उससे करें जो आपने उम्मीद की थी।
चरण 6: लिमिट और अलर्ट जोड़ें
हर यूज़र और हर टूल के लिए रेट लिमिट सेट करें। एरर स्पाइक और किसी भी हाई-रिस्क टूल की कॉल पर अलर्ट रखें। फिर गेटवे को बाकी टीम में रोल आउट करें।
एक न्यूनतम Compose स्केच
ज़्यादातर प्रोजेक्ट एक कंटेनर इमेज प्रकाशित करते हैं। पायलट को आमतौर पर सिर्फ़ एक गेटवे कंटेनर, रजिस्ट्री के लिए एक डेटाबेस, और TLS के लिए एक reverse proxy चाहिए। कॉन्फ़िगरेशन को environment variables में रखें और secrets को अपने प्लेटफ़ॉर्म के secret store में।
लॉन्च से पहले सुरक्षा जाँच
गेटवे जोखिम को एक जगह इकट्ठा करता है। अगर वह compromise हो गया, तो हमलावर उसके पीछे के हर टूल तक पहुँच जाता है। उसे utility script नहीं, identity provider की तरह समझें।
ऑथेंटिकेशन की बुनियादी बातें
हर कनेक्शन के लिए मज़बूत identity की माँग करें। अपने identity provider से जारी किए गए short-lived tokens को प्राथमिकता दें।
प्रॉम्प्ट इंजेक्शन और टूल पॉइज़निंग
एक दुर्भावनापूर्ण दस्तावेज़ एजेंट से ऐसा टूल कॉल करवा सकता है जो उसे नहीं करना चाहिए। गेटवे मॉडल के बाहर allowlist लागू करके मदद करता है। अगर कोई टूल सूची में नहीं है, तो मॉडल को चाहे जो भी धोखा दिया गया हो, वह कॉल विफल हो जाती है।
आप जोखिम भरे कॉल्स के सामने एक safety classifier भी लगा सकते हैं। Llama Guard 4 12B जैसा मॉडल कंटेंट मॉडरेशन के लिए बना है और टूल तक पहुँचने से पहले इनपुट और आउटपुट की जाँच कर सकता है।
लाइव होने से पहले की चेकलिस्ट
- हर upstream सर्वर एक प्राइवेट नेटवर्क पर हो, जिस तक सिर्फ़ गेटवे के ज़रिए पहुँचा जा सके।
- Write और delete टूल डिफ़ॉल्ट रूप से बंद हों।
- लॉग ऐसे स्टोर में जाएँ जिसे गेटवे बदल न सके।
- Secrets एक vault में रहें, कॉन्फ़िग फ़ाइलों में नहीं।
- आपके पास किसी यूज़र को मिनटों में रद्द करने का दस्तावेज़ी तरीका हो।
मॉनिटरिंग और दूसरे दिन का काम
लॉन्च करना आसान हिस्सा है। गेटवे तब अपना खर्च सार्थक करता है जब कुछ टूटता है और आप दो मिनट में देख सकते हैं कि क्यों।
क्या ट्रैक करें
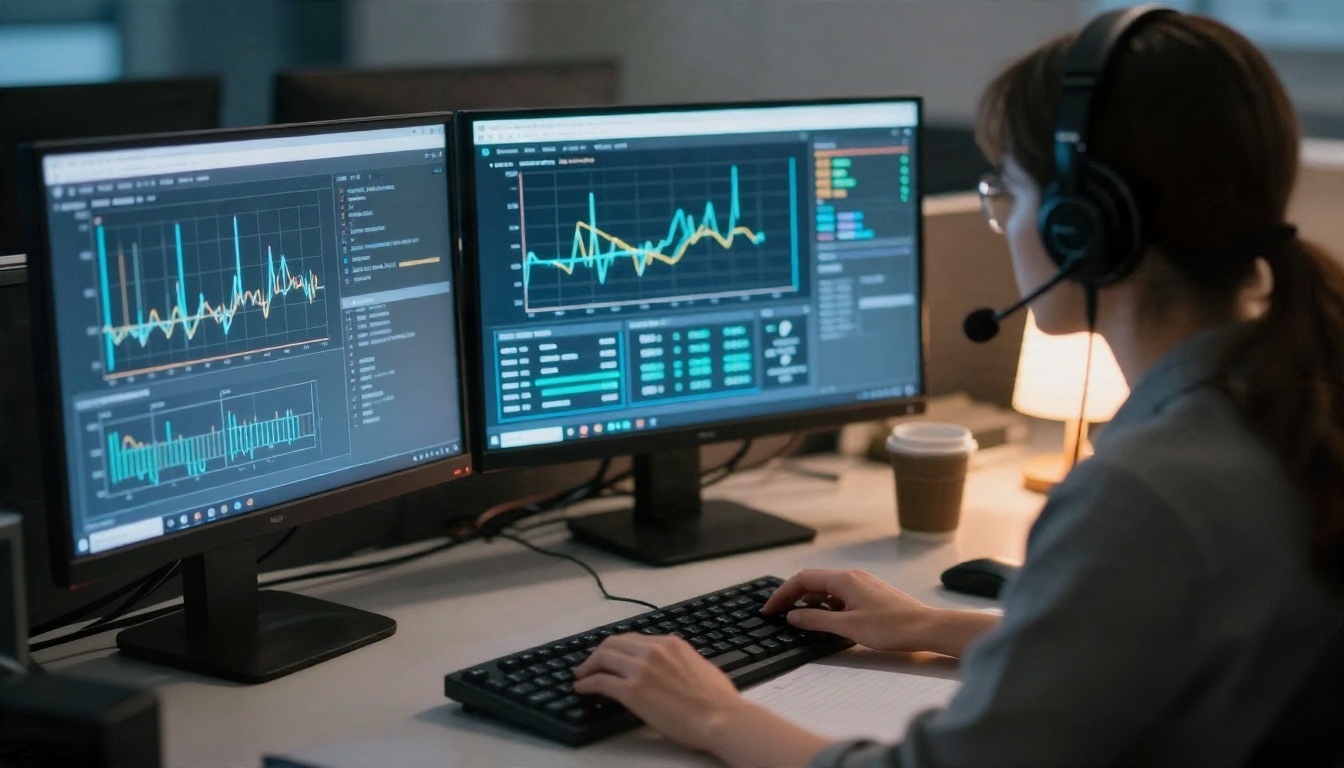
रिक्वेस्ट काउंट, एरर रेट, हर टूल की latency, और हर टीम के लिए टोकन या लागत का अनुमान देखें। OpenTelemetry सपोर्ट, जिसे ContextForge विज्ञापित करता है, आपको traces उसी सिस्टम में भेजने देता है जिसे आप अपनी बाकी सेवाओं के लिए इस्तेमाल करते हैं।
एजेंट के पीछे का मॉडल चुनना
गेटवे को इससे फ़र्क नहीं पड़ता कि उसे कौन-सा LLM कॉल करता है, पर नतीजों को पड़ता है। टूल कॉलिंग की गुणवत्ता मॉडलों के बीच अलग होती है, और लंबे मल्टी-स्टेप रन कमज़ोर मॉडलों की परीक्षा लेते हैं। एजेंट के काम के लिए, ये आपके अपने टूल्स पर टेस्ट करने लायक हैं:
उन्हीं दस टूल-कॉलिंग कार्यों को हर मॉडल पर चलाएँ और सफलता दर, retries की संख्या और लागत की तुलना करें। गेटवे के लॉग यह तुलना आसान बना देते हैं।
मालिक कौन है
एक मालिक तय करें। गेटवे चुपचाप विफल होते हैं जब हर कोई मान लेता है कि कोई और उन पर नज़र रख रहा है।
अपना रास्ता कैसे चुनें
विकल्प को अपनी स्थिति से मिलाएँ, सबसे ज़ोरदार ब्लॉग पोस्ट से नहीं।
| आपकी स्थिति | सबसे अच्छा शुरुआती विकल्प |
|---|
| अकेला डेवलपर या बहुत छोटी टीम | MetaMCP या managed मुफ़्त टियर |
| कंटेनर-पहले टीम, Kubernetes नहीं | Docker MCP Gateway |
| रजिस्ट्री और ट्रेसिंग चाहने वाली platform टीम | IBM ContextForge |
| Kubernetes शॉप | Microsoft का गेटवे |
| पहले से Kong या Cloudflare पर | उनके अंतर्निहित MCP फ़ीचर |
| नियामक नियमों वाला डेटा, vendor SLA चाहिए | Managed enterprise प्लान |
| अनियमित उपयोग, ऑप्स स्टाफ़ नहीं | खपत-आधारित बिल वाला cloud गेटवे |
तीन आम गलतियाँ
- हर सर्वर से एक साथ शुरू करना। दो-तीन से शुरू करें, साबित करें कि यह काम करता है, फिर विस्तार करें।
- मालिक तय न करना। बिना मालिक का गेटवे कुछ ही महीनों में एक जोखिम बन जाता है।
- प्राइसिंग ब्लॉग पर भरोसा करना। आँकड़े हर महीने बदलते हैं और स्रोत आपस में टकराते हैं। हमेशा वेंडर का पेज पढ़ें।
Picasso IA पर आज़माएँ
MCP गेटवे तभी काम का है जब उसके पीछे के एजेंट टूल इस्तेमाल करने में अच्छे हों। यहीं मॉडल का चुनाव मायने रखता है, और यहीं प्रैक्टिकल टेस्ट करना बेंचमार्क पढ़ने से बेहतर है। Picasso IA आपको एक ही जगह पर अग्रणी लैंग्वेज मॉडल्स को साथ-साथ आज़माने देता है, Claude Sonnet 5 और GPT 5.6 Sol से लेकर Granite 4.1 8B जैसे ओपन वेट्स विकल्पों तक।
वही टूल-यूज़ प्रॉम्प्ट डालें, देखें कि हर मॉडल कैसे योजना बनाता है और जवाब देता है, और अपने गेटवे वर्कलोड के लिए सही मॉडल चुनें। जब आप टेक्स्ट से आगे जाने के लिए तैयार हों, तो प्लेटफ़ॉर्म पर उपलब्ध सब कुछ देखें, जिसमें इमेज, वीडियो और ऑडियो मॉडल शामिल हैं, picassoia.com/en/all-models पर। कोई मॉडल खोलें, कुछ प्रॉम्प्ट चलाएँ, और देखें कि आपका अगला प्रोजेक्ट क्या कर सकता है।


